Asosiy kontentga o’tish

Helxis HEDE

Yagona xavfsizlik platformasi

Helxis HEDE xavfsizlikning barcha modullarini bitta platformaga jamlaydi: endpoint himoyasi va endpointdagi aniqlash-javobdan tortib, butun infratuzilma hodisalarini yig’ish, korelatsiya, kengaytirilgan aniqlash va ma’lumot himoyasigacha. Bitta ma’lumot modeli, bitta konsol, bitta insident oqimi — endpointda ko’rilgan narsa konturda ko’rilgani bilan shu yerda bog’lanadi.

Bitta platforma, beshta modul

Endpoint xavfsizligi, EDR, XDR, DLP va SIEM — bitta byudjet uchun raqobatlashadigan besh mahsulot emas. Har bir nom himoya qayerda turishini va qaysi savolga javob berishini bildiradi. Ularni bir-birining muqobili deb o’qish — bitta imkoniyat uchun ikki marta to’lab, boshqasini umuman yopmay qoldirishning eng qisqa yo’li.

Endpoint xavfsizligi — mashinaning o’zida yashaydigan juftlik. EPP fayllarni mashinaning o’zida baholaydi va topilganini to’xtatadi: fayl yozilganda va ishga tushirilganda tekshiriladi, Linuxda esa hukm jarayon boshlanishidan oldin chiqadi. Shu yerda to’xtatilgan hujum tekshiriladigan zarar deyarli qoldirmaydi. EDR esa nimadir allaqachon ishga tushgan deb hisoblaydi va u nima qilganini aytib bera oladigan yozuvni saqlaydi: qaysi jarayon qaysinisini boshlagan, nima yozgan, qayerga ulangan.

Intizomlar va ularning har biri javob beradigan savol
IntizomNimani kuzatadiQaysi savolga javob beradi
EPP — endpoint himoyasiFaylni, yozilganda va ishga tushirilgandaBu faylga ishga tushishga ruxsat berish mumkinmi?
EDR — aniqlash va javobMashinadagi jarayonlar, xotira va ulanishlarBu xostda nima sodir bo’ldi va uni kim boshladi?
SIEM — hodisalarni boshqarishInfratuzilmadagi barcha manbalarning loglariButun kontur nimani ko’rdi?
XDR — kengaytirilgan aniqlashEndpoint, identifikatsiya va tarmoq signallari birgalikdaBu bitta hujummi yoki alohida hodisalarmi?
DLP — ma’lumot sizishining oldini olishMaxfiy ma’lumotning harakatiBu ma’lumot qayerga ketmoqda va ketishi kerakmi?

HEDE — Helxis Endpoint Defense Engine. Beshala modul bitta platformaning qismlari: bitta ma’lumot modeli, bitta insident oqimi, bitta konsol — shuning uchun endpointdagi jarayon konturdagi autentifikatsiya bilan bitta ekranda bog’lanadi. Modullar joylashtirishga qarab yoqiladi: mijoz o’ziga kerakligidan boshlaydi va qolganini o’sha konsolga qo’shadi — na yangi tizim, na ikkinchi panel kerak bo’ladi.

SIEM haqiqiy ekranlarda · EPP haqiqiy ekranlarda · Har bir modul narxi va hisoblagich — pastda

Platforma himoya vositalarini almashtirmaydi — ularni bog’laydi

Har bir himoya vositasi o’z hodisasini o’zi ko’radi: antivirus — fayl haqida, firewall — ulanish haqida, WAF — so’rov haqida. Hech biri boshqasining ko’rganini bilmaydi. Hujum esa aynan ular orasidan o’tadi.

Platforma ularning o’rnini bosmaydi — ustiga yagona kuzatuv, aniqlash va hisobga olish qatlamini quradi. Bitta so’rov barcha manbalar bo’yicha ishlaydi, chunki hodisalar bir xil modelga keltirilgan: bir xil nomdagi maydon vendordan qat’i nazar bir xil narsani anglatadi.

Shu sababli qidiruv, korelatsiya qoidalari, dashbordlar va hisobotlar manba turiga bog’lanmaydi. Yangi vendor qo’shilganda qoidalarni qayta yozish shart emas.

Hodisaning platformadagi yo’li
BosqichNima bajariladi
QabulManba tekshiriladi, diskka buferlanadi, dublikat va yo’qotishlar nazorat qilinadi
Qayta ishlashRazbor, yagona modelga normalizatsiya, kategoriyalash, kontekst bilan boyitish
AniqlashKorelatsiya qoidalari, xatti-harakat profillari, ogohlantirishlar shakllantiriladi
Taqdim etishInsidentlar, dashbordlar, hisobotlar va tashqi tizimlarga uzatish
Platforma imkoniyatlari

Nimalardan iborat

Ma’lumot yig’ish

  • 13 ta qabul usuli: Syslog (UDP/TCP/TLS), agent, REST API, WMI, SNMP, fayllar, SUBD, navbatlar, bulut, NetFlow
  • 600+ manba turi uchun tayyor razbor qoidalari bazaviy yetkazmada
  • Agentli va agentsiz: agent o’rnatib bo’lmaydigan joyda tarmoq usuli
  • O’z dekoderingizni konfiguratsiya bilan yozish mumkin — mahsulot kodiga tegmasdan

SIEM amalda

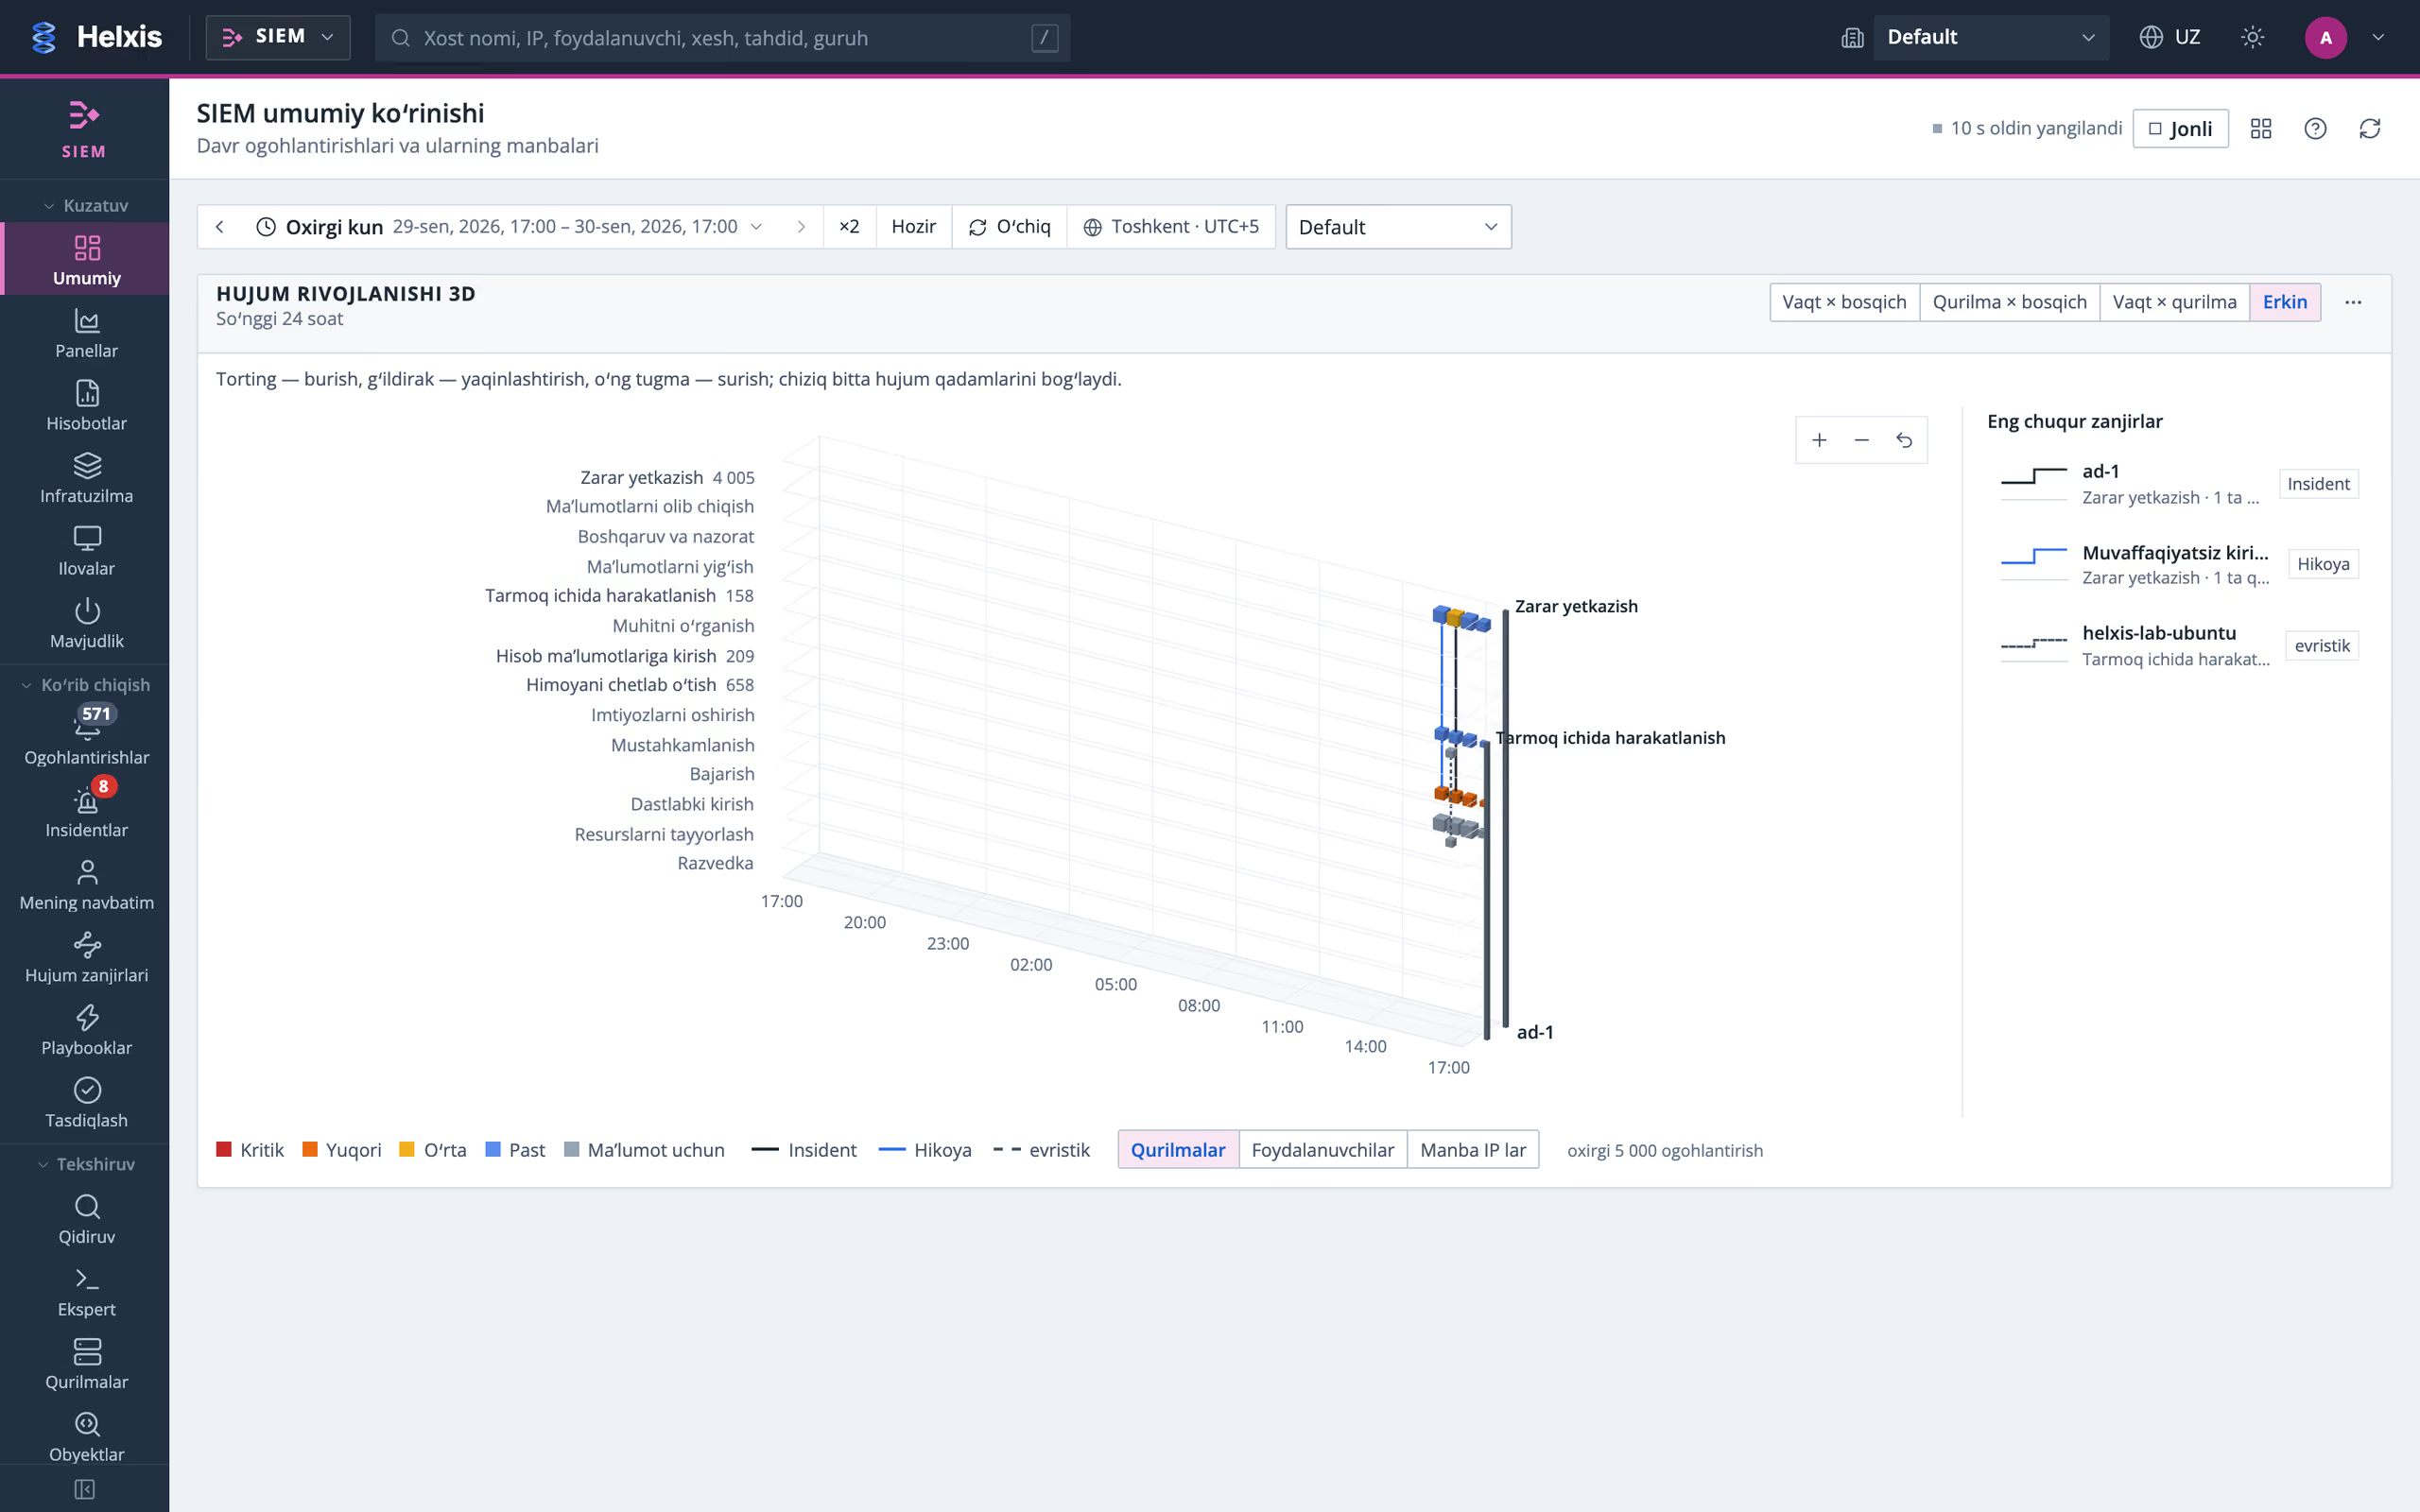
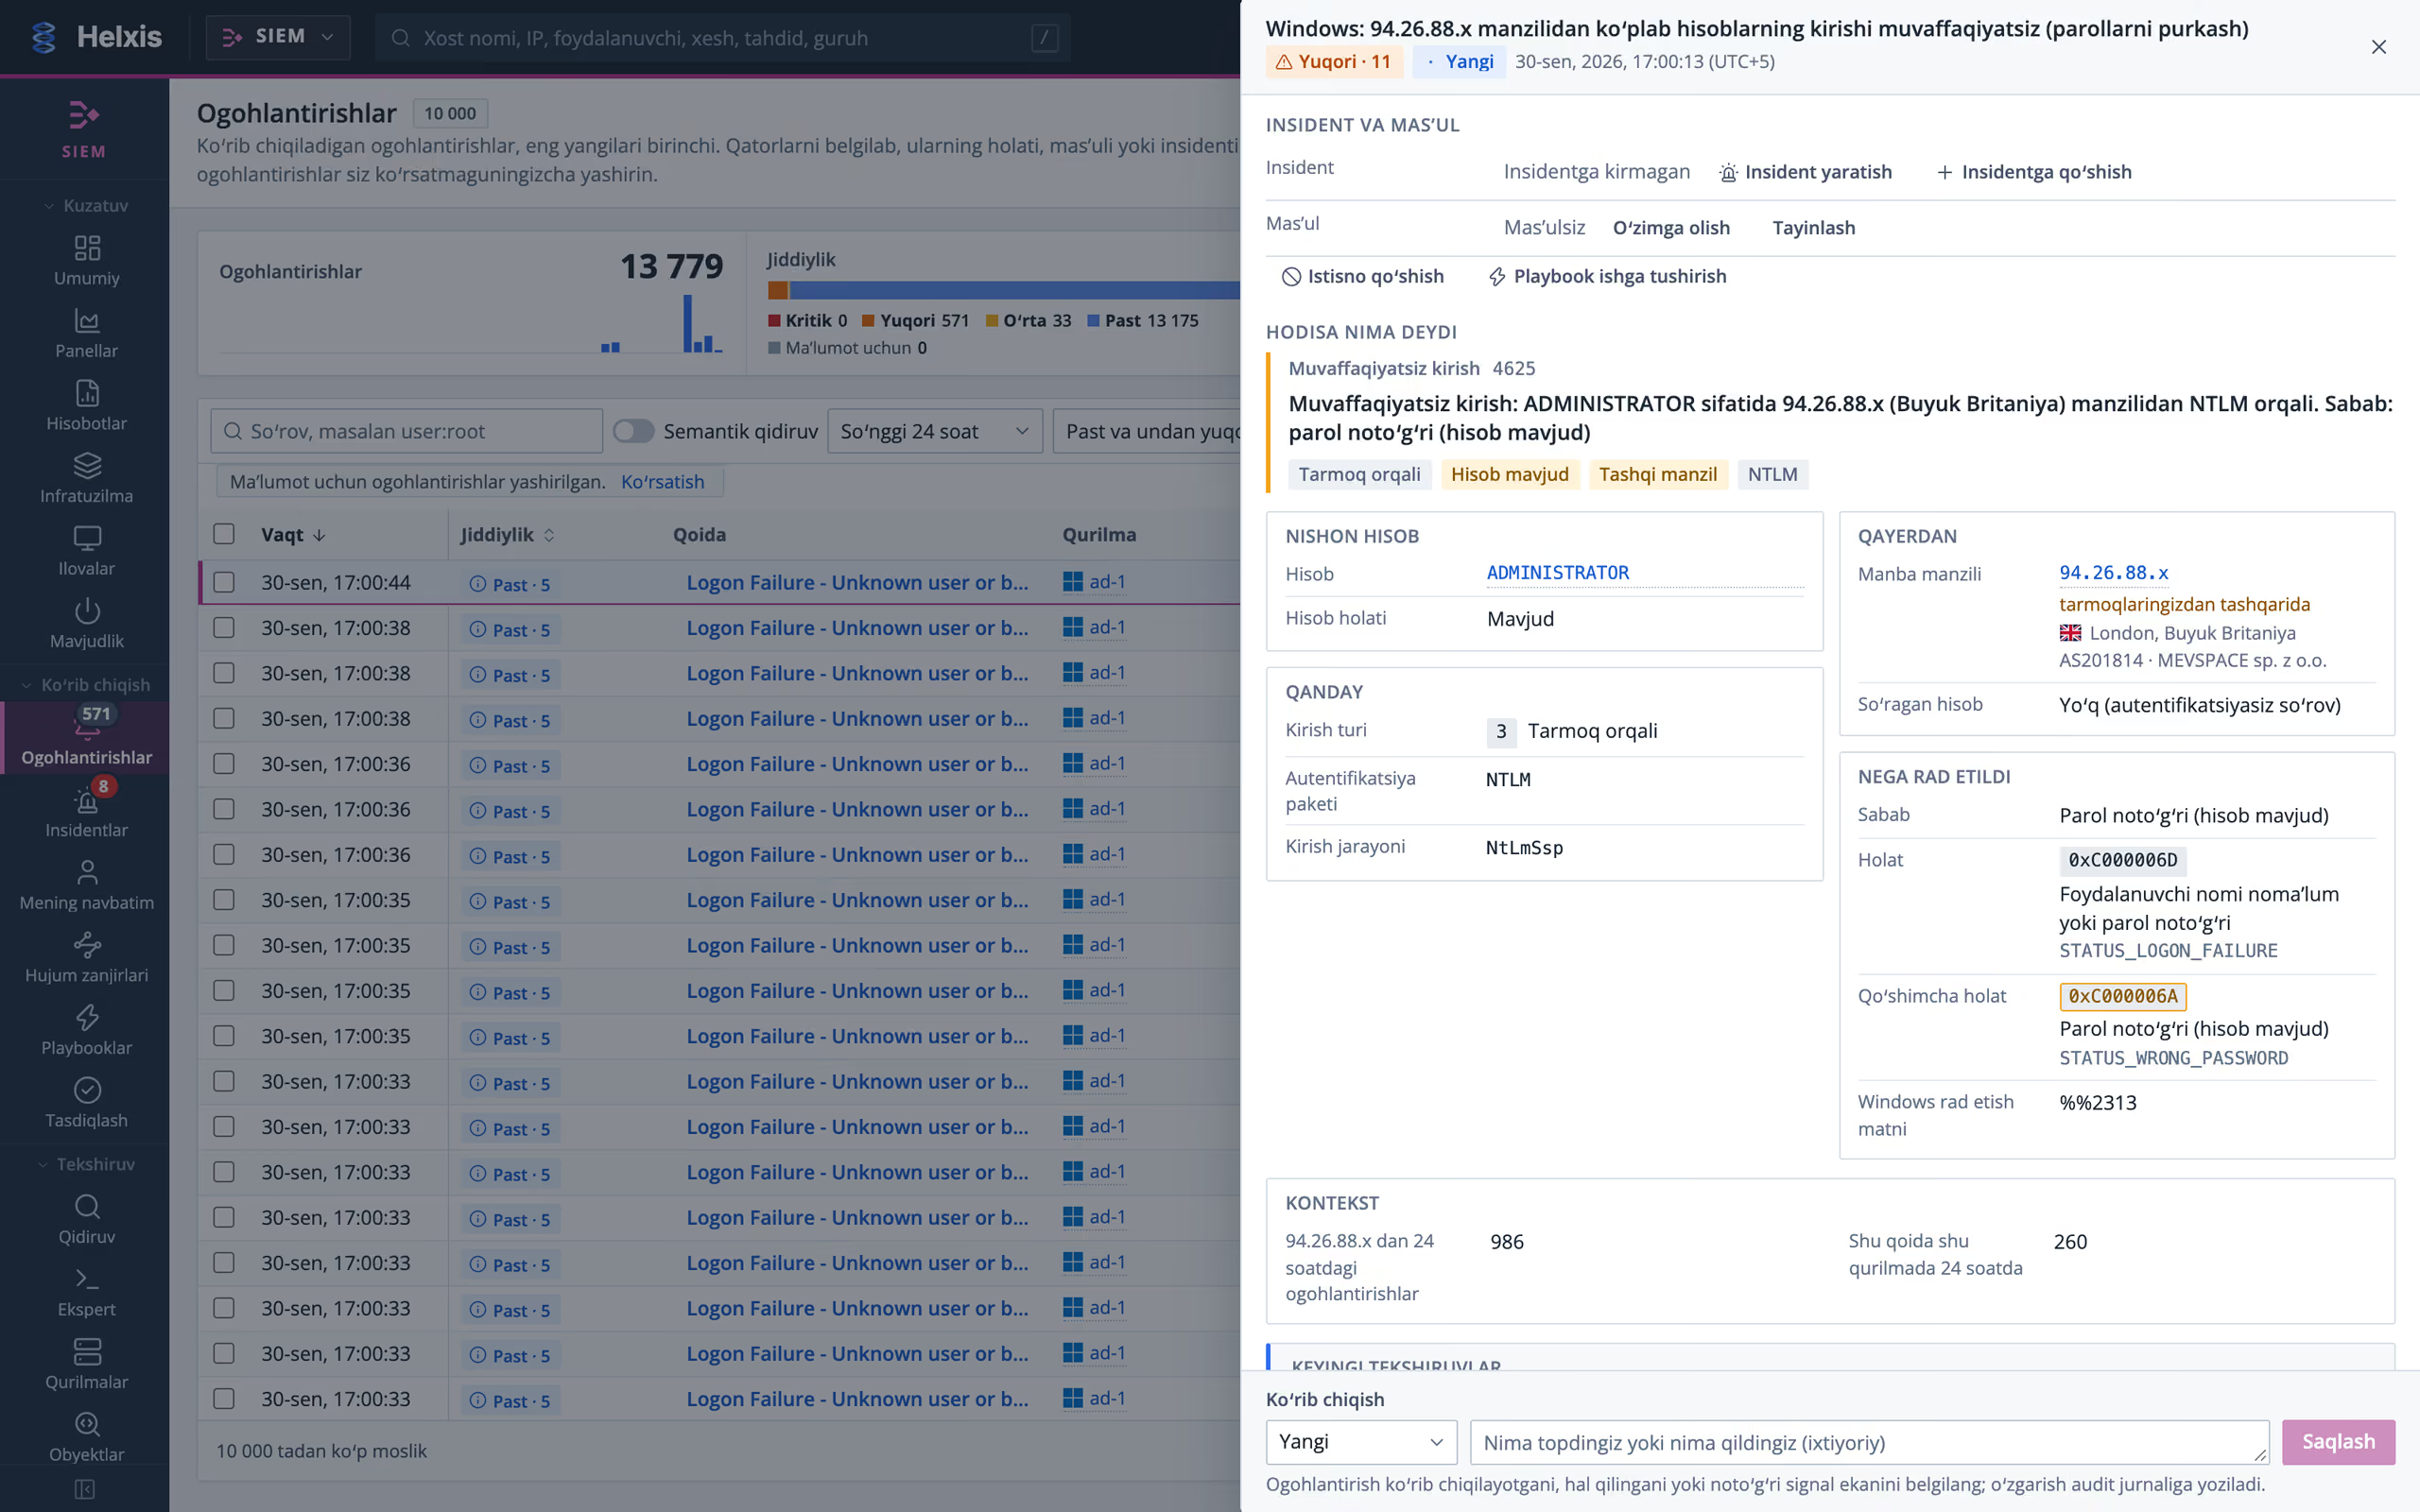
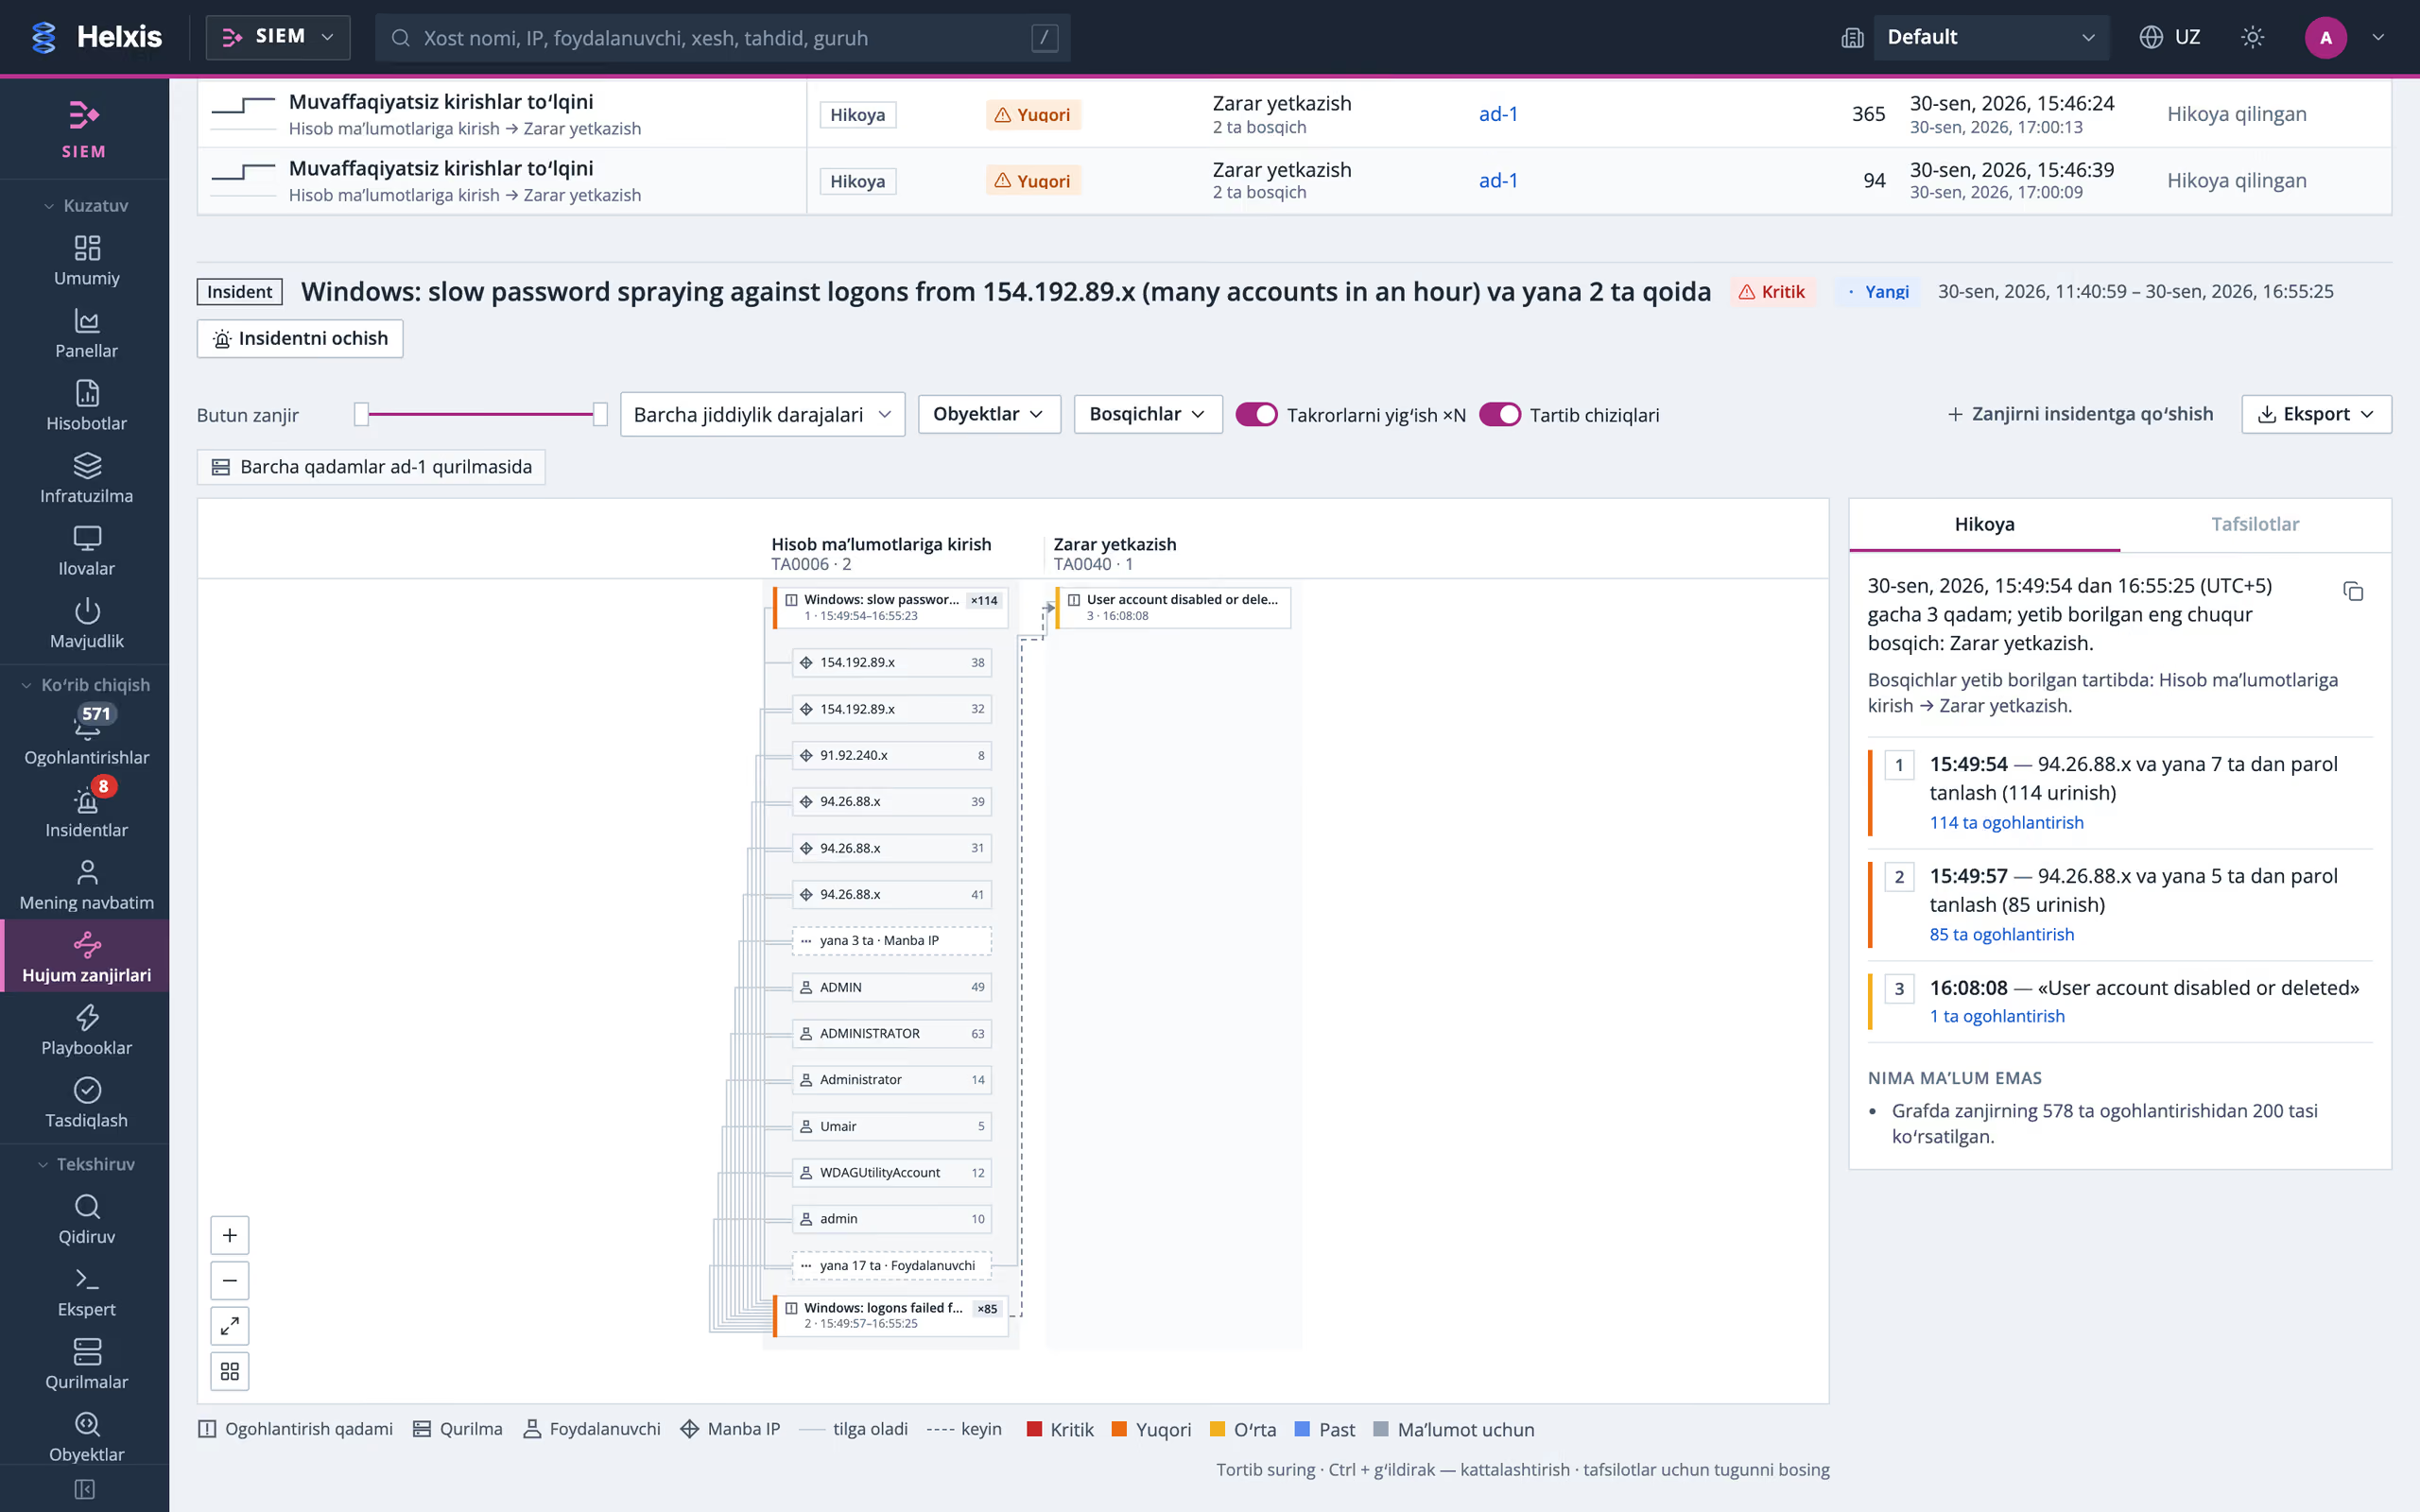
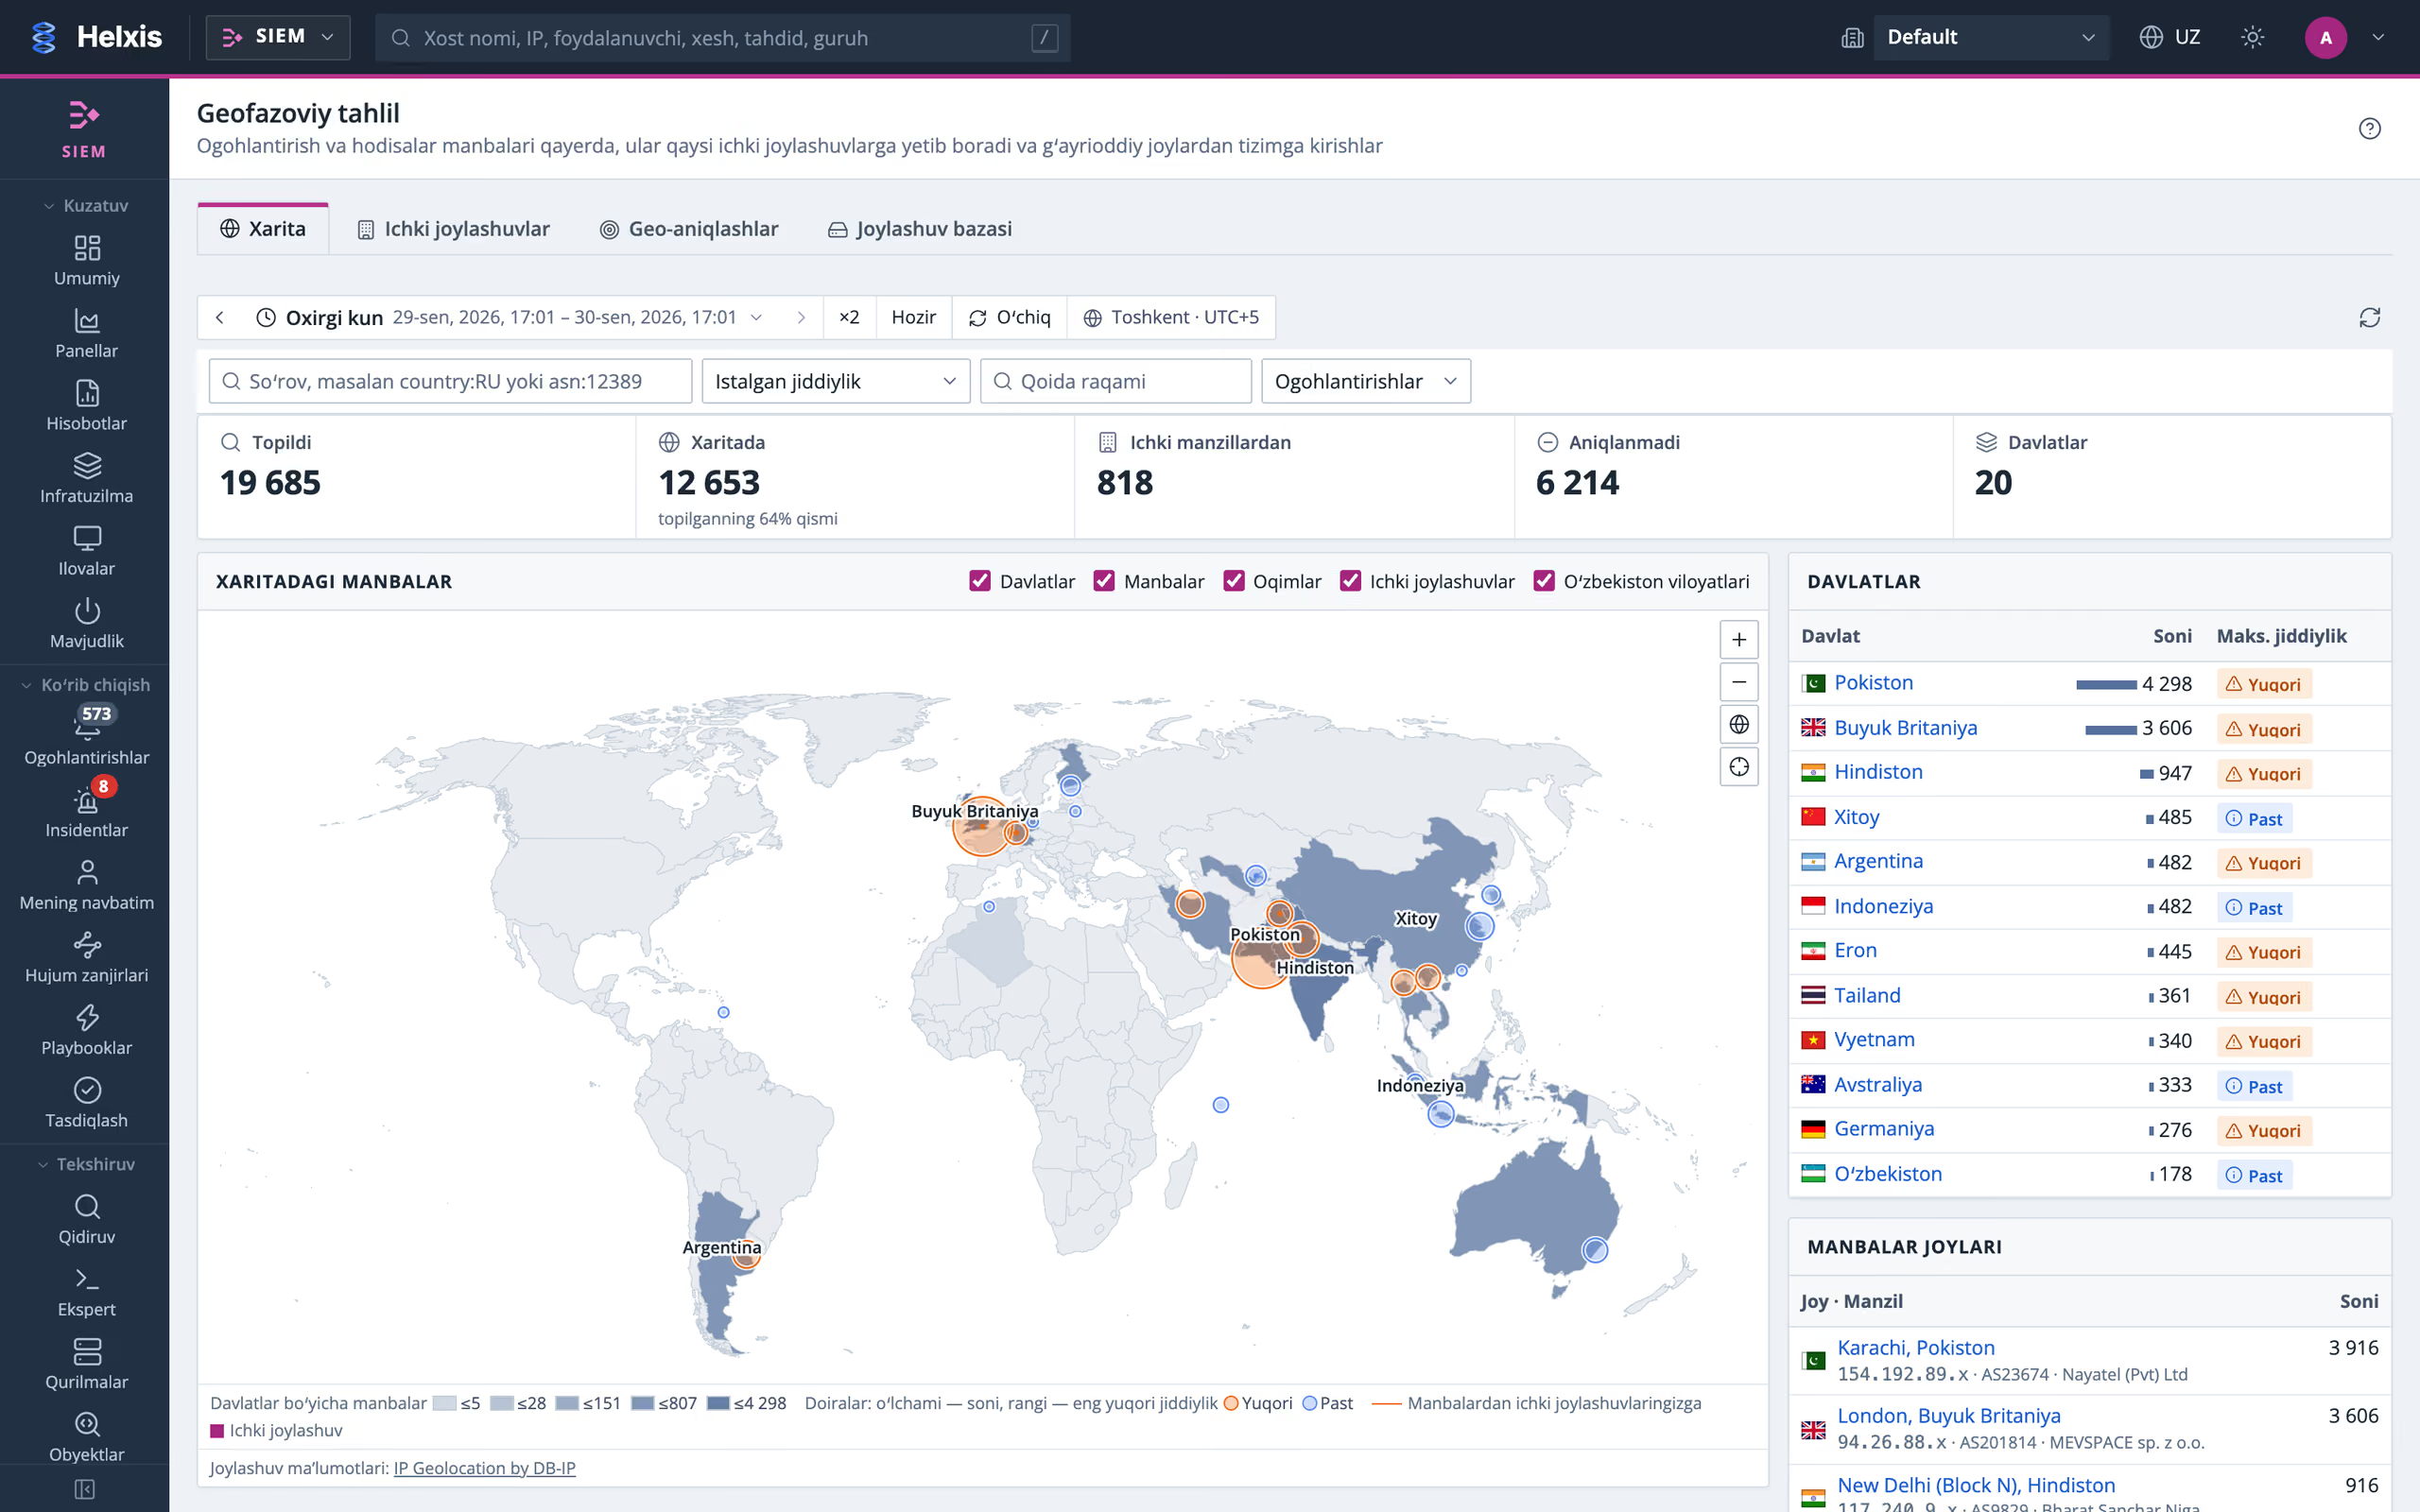
Konsolning to’rtta ekrani: Kill chain tahlili, Windows hodisasining tahlili, hujum zanjiri va manbalar xaritasi. Bular mahsulotning ishchi ekranlari, maketlar emas.

Hujumlarning MITRE ATT&CK bosqichlari bo’yicha vaqt davomida rivojlanishining uch o’lchamli ko’rinishi, o’ngda eng chuqur zanjirlar

Hujumlarning MITRE ATT&CK bosqichlari bo’yicha rivojlanishi uch o’lchamli sahnada: vaqt, bosqich va xost (yoki foydalanuvchi, yoki manba manzili). Chiziq bitta hujumning qadamlarini bog’laydi, o’ngda eng chuqur zanjirlar keltirilgan.

To’liq o’lchamda ochish

Ekranlar sinov muhitida real ma’lumotlar bilan olingan: internetdan haqiqiy parol tanlash urinishlari kelayotgan Windows Server 2022 domen kontrolleri va Linux veb-server. Manbalarning IP-manzillari qisqartirilgan, o’z xostlarining manzillari almashtirilgan.

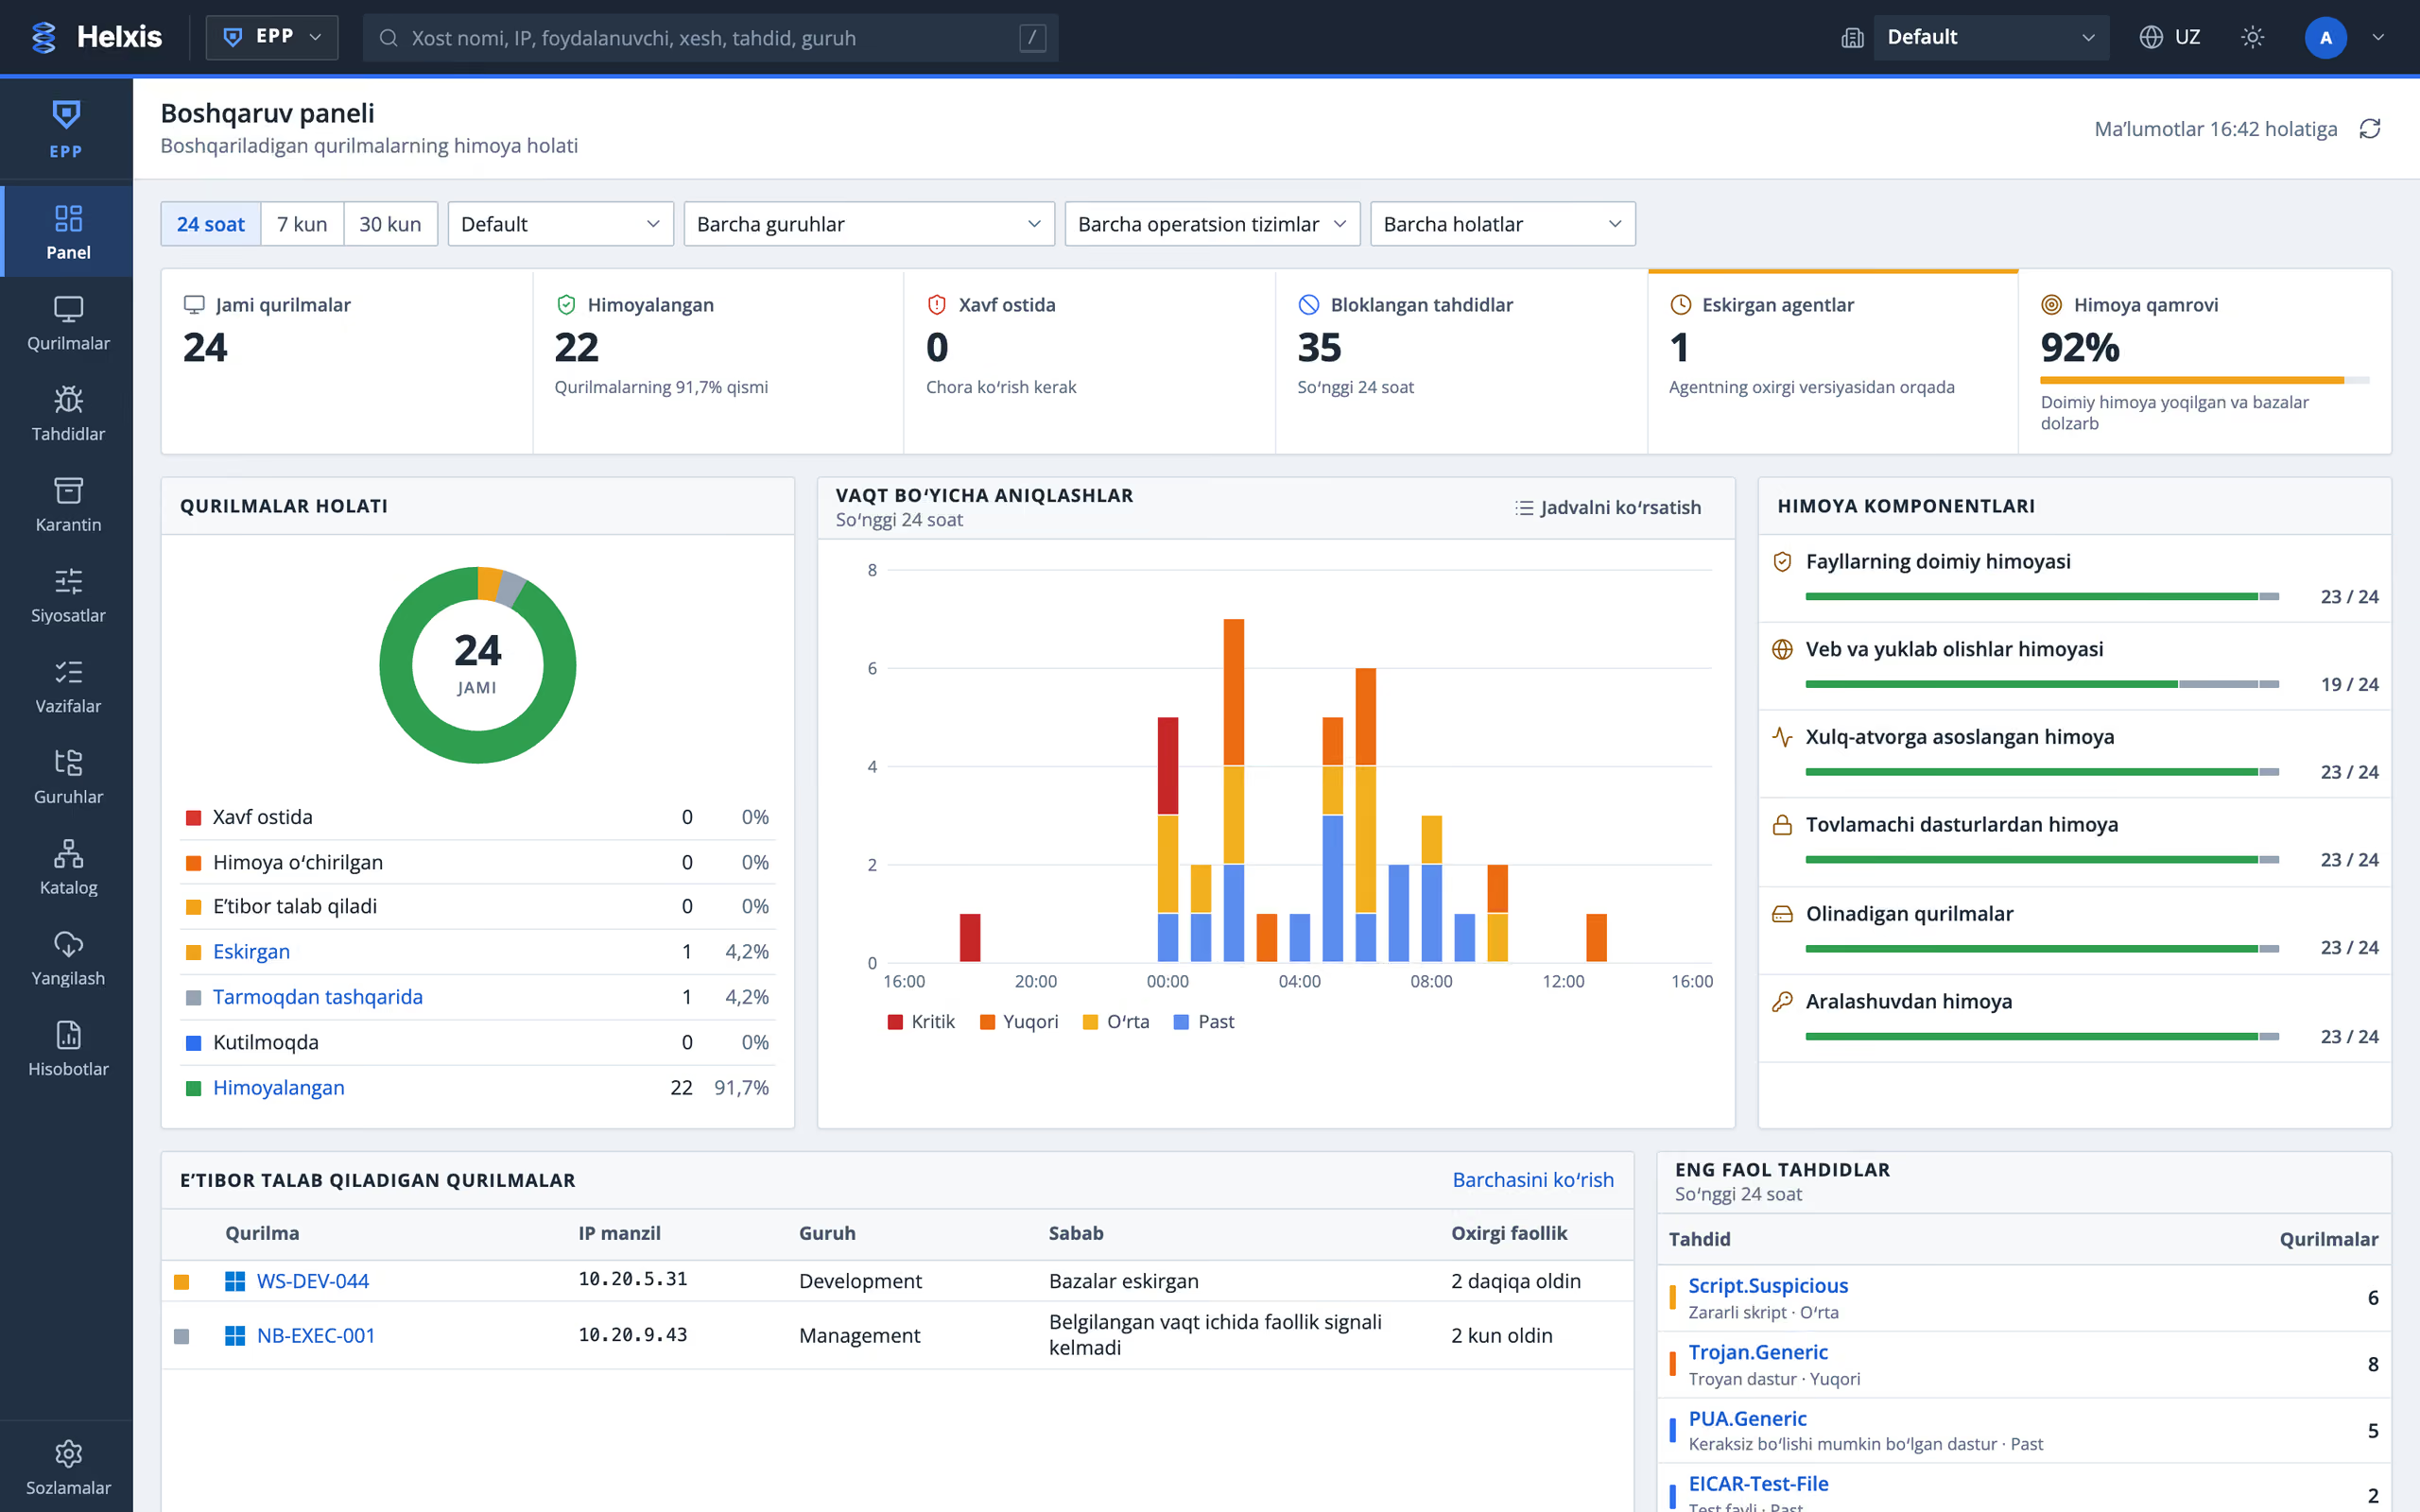
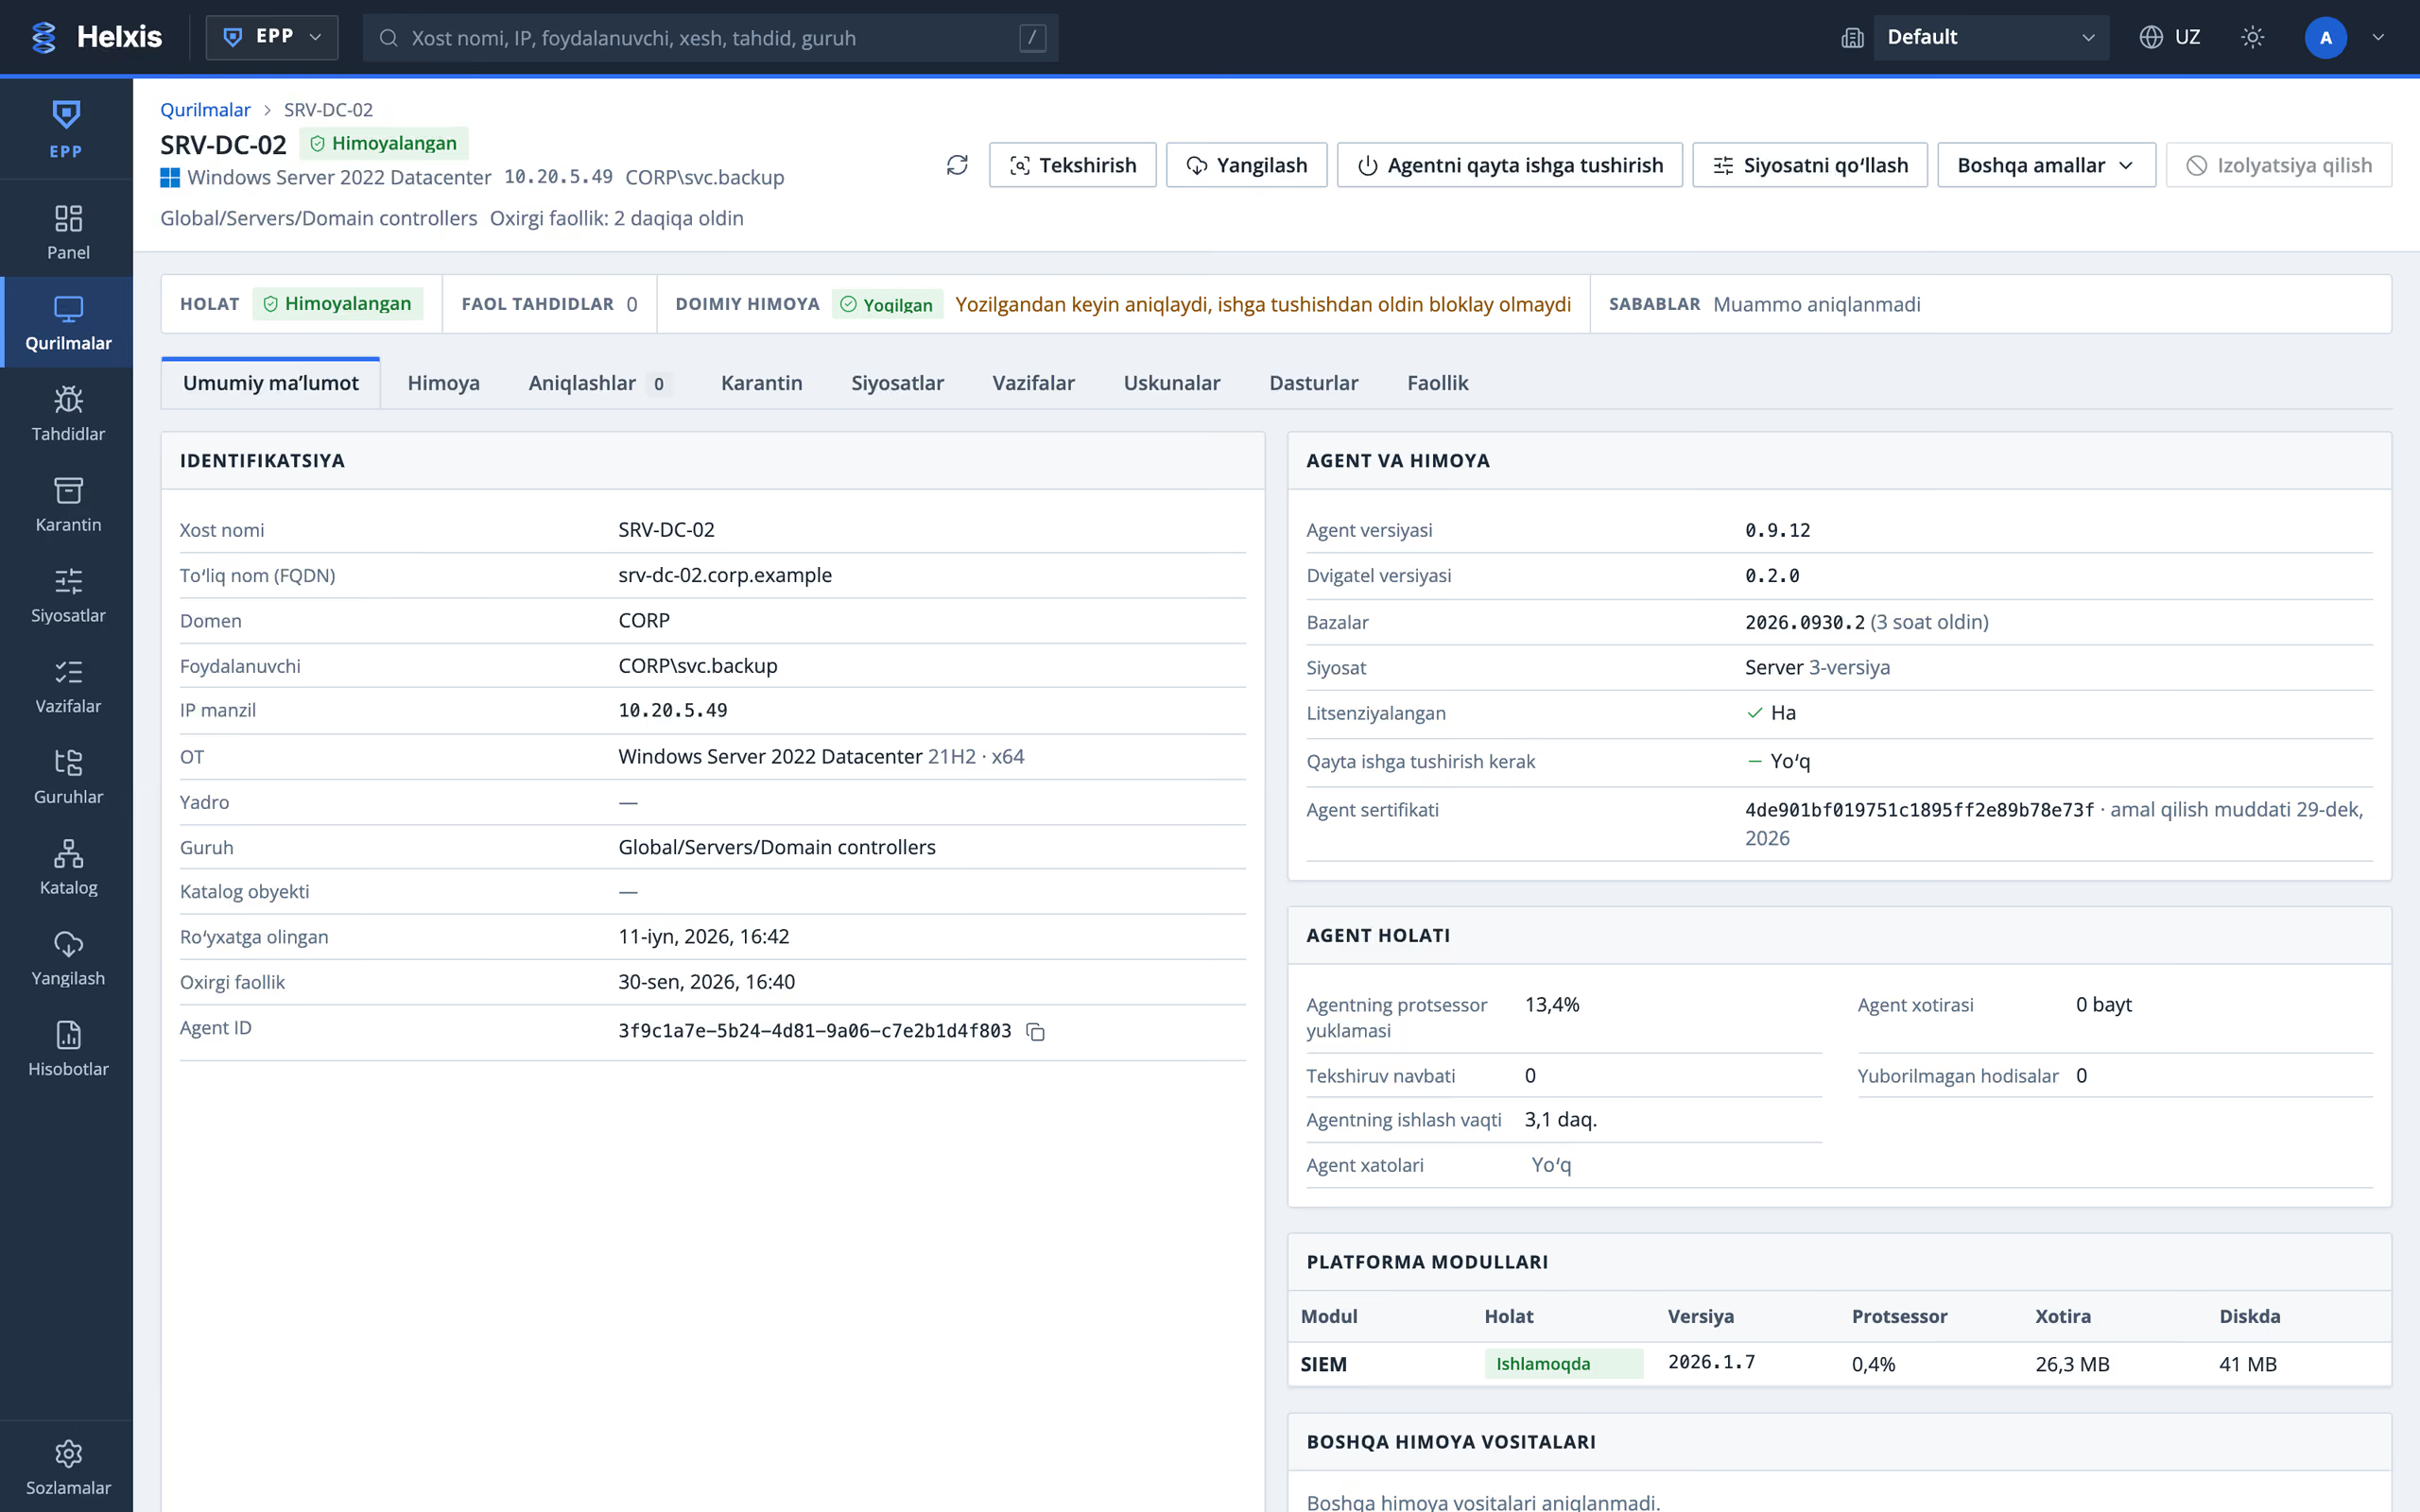
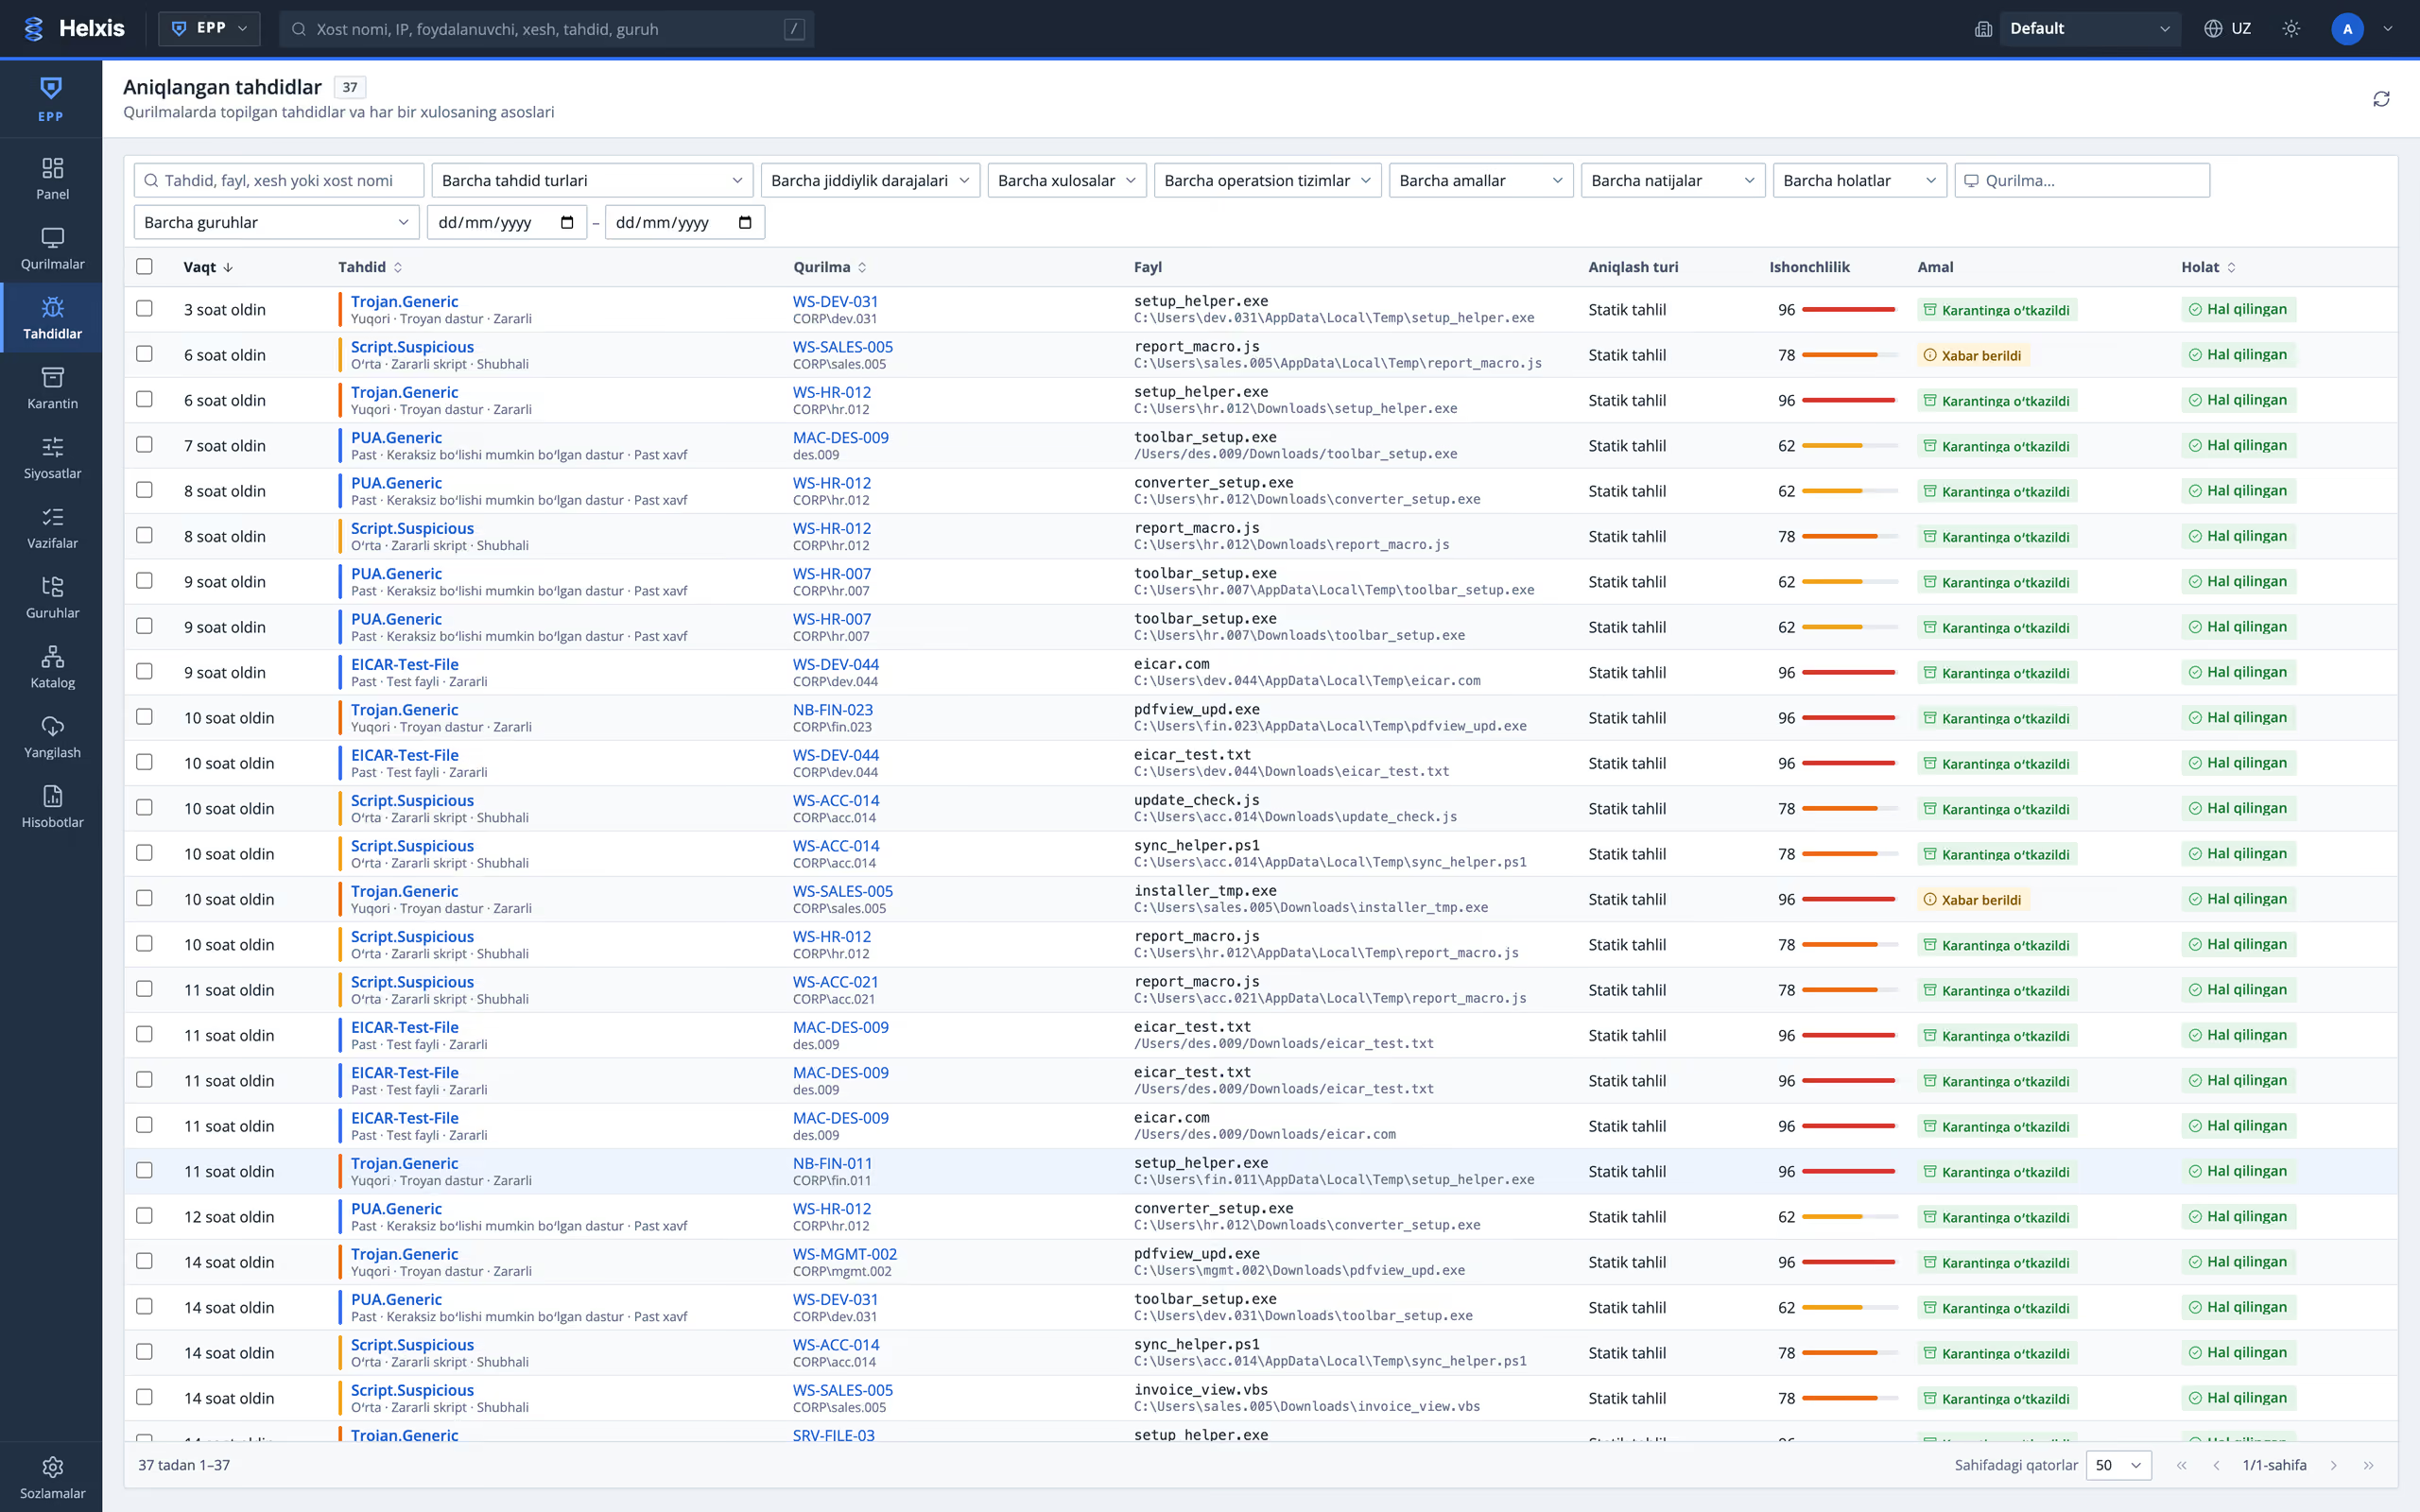
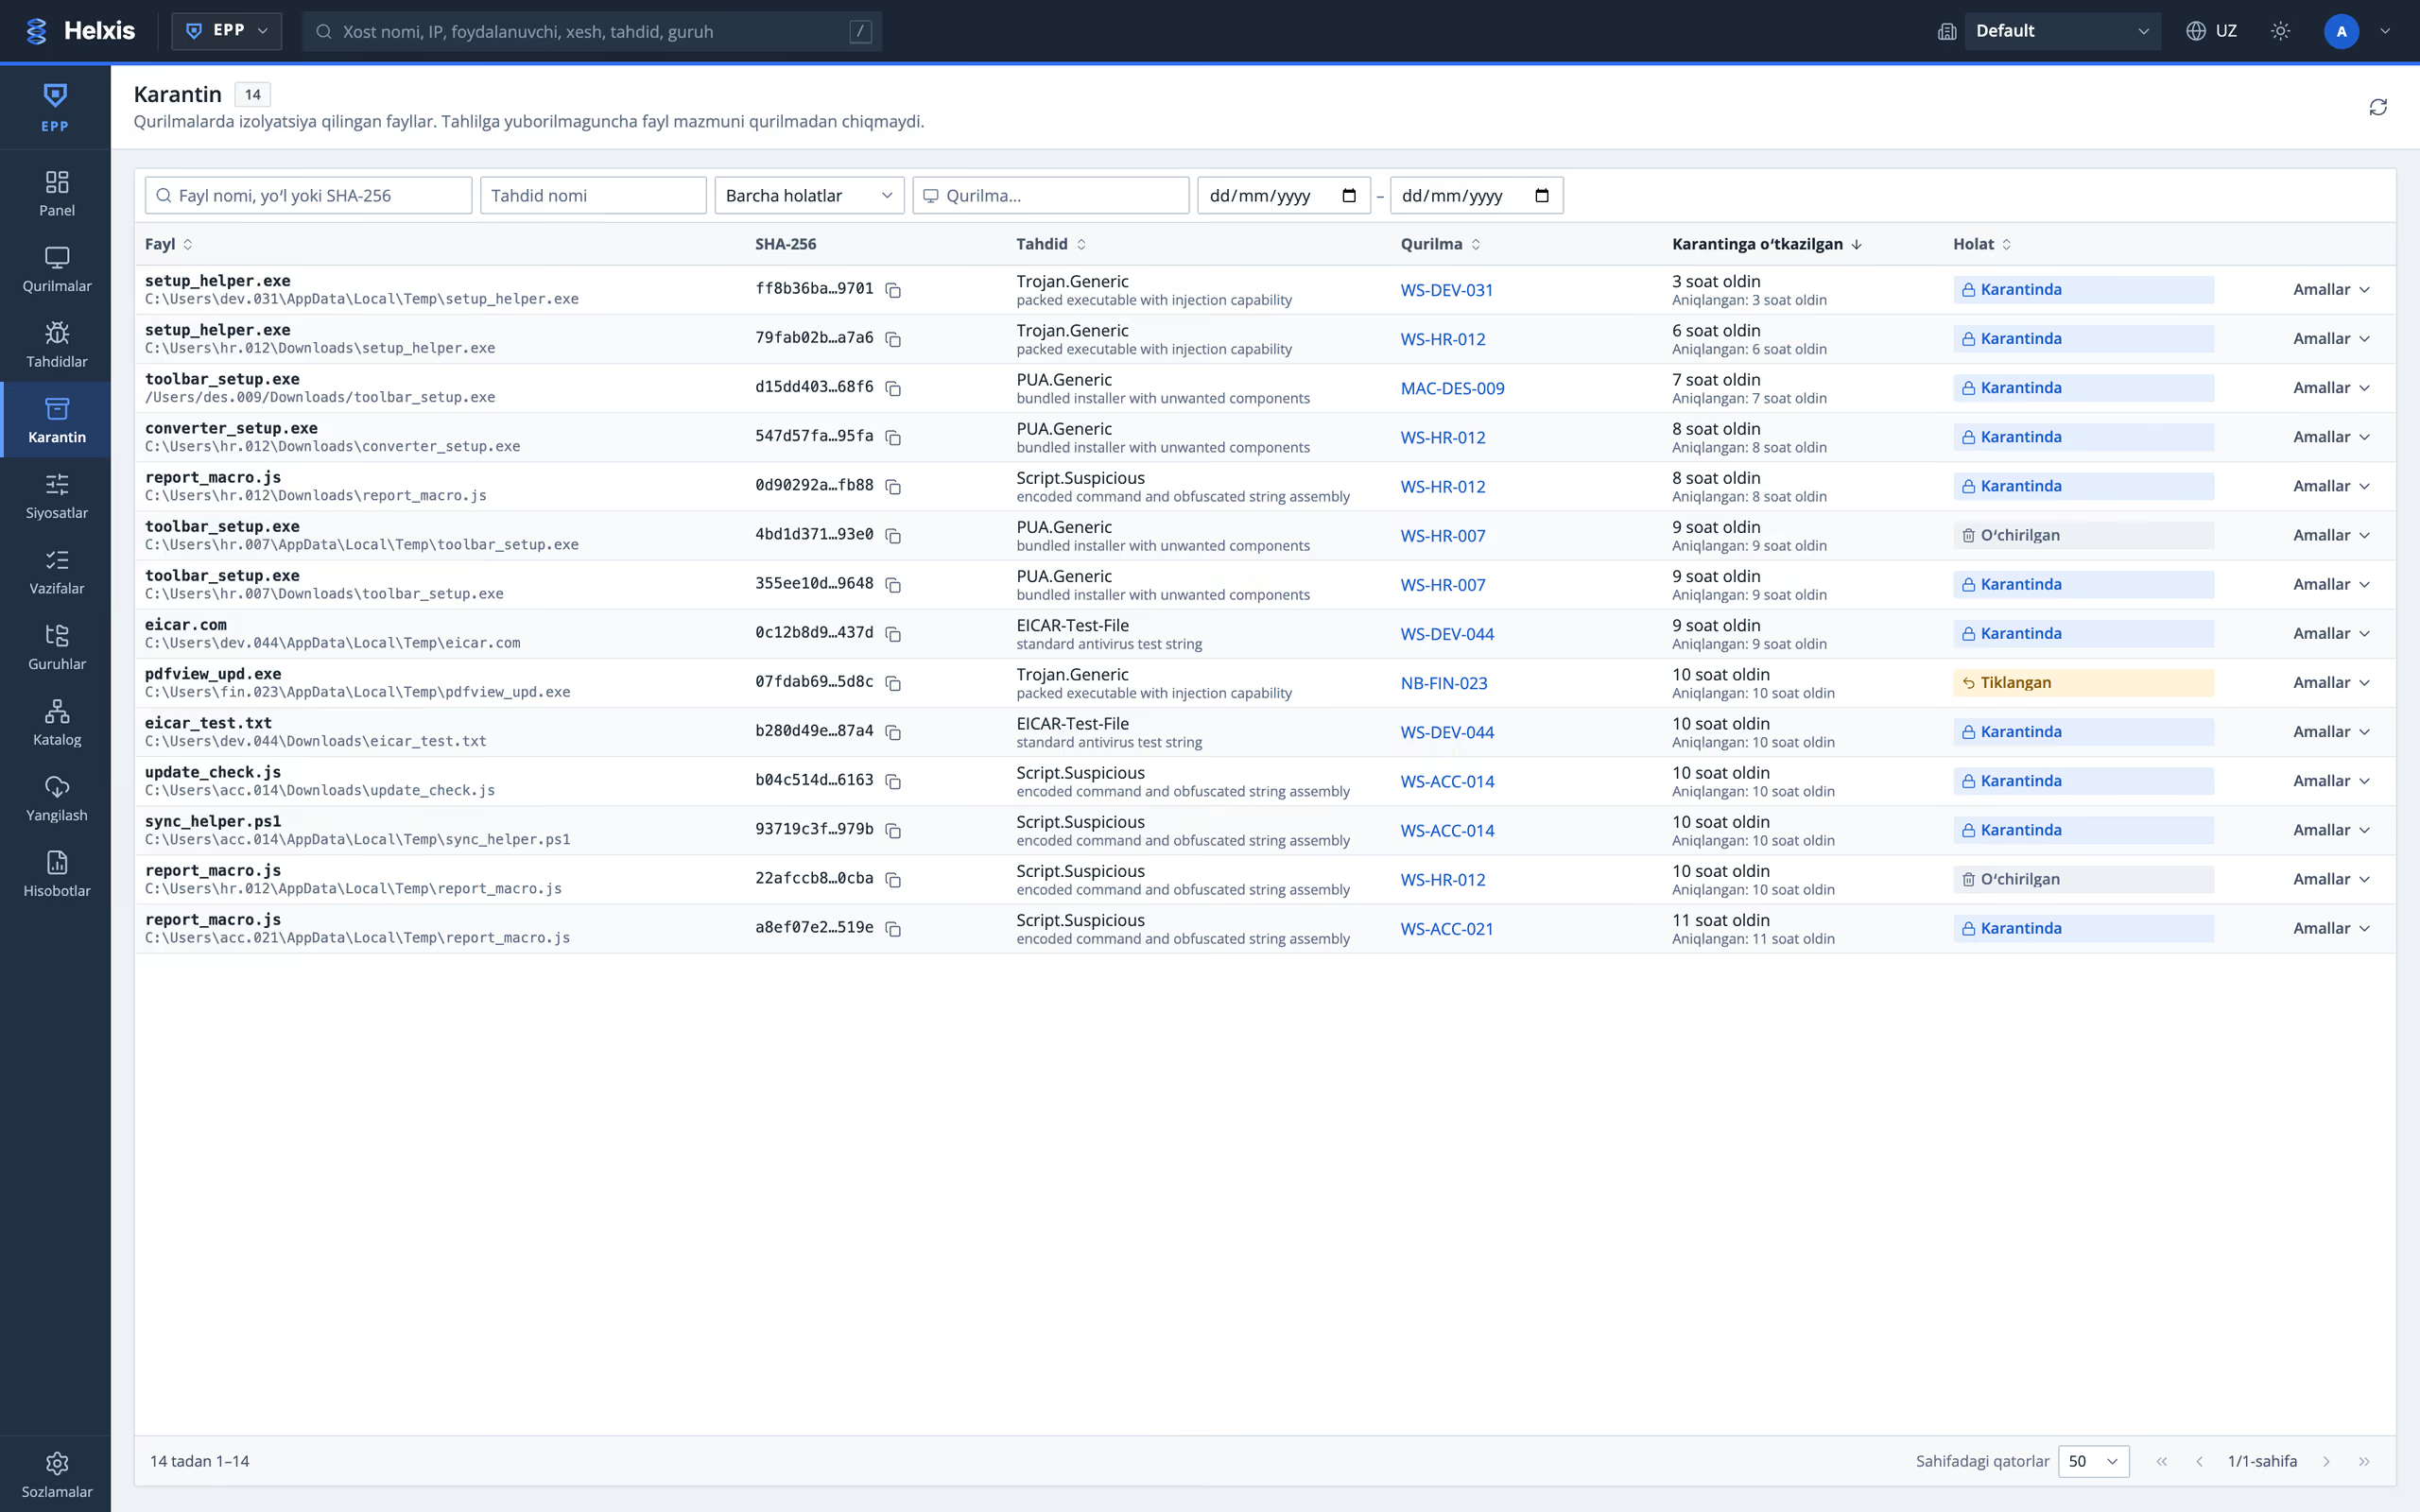
EPP amalda

Endpoint himoyasi konsolining to’rtta ekrani: panel, endpoint kartochkasi, aniqlashlar va karantin.

EPP paneli: endpointlar holati, sutkalik aniqlashlar, himoya komponentlari va eng faol tahdidlar

Parkning holati bitta ekranda: endpointlar statusi, sutka davomidagi aniqlashlar muhimlik bo’yicha, komponentlar bo’yicha himoya qamrovi, e’tibor talab qiladigan endpointlar va eng faol tahdidlar.

To’liq o’lchamda ochish

Ekranlar demo ma’lumotlarda olingan: ko’rsatish uchun tayyorlangan 24 ta endpointdan iborat shartli park. Interfeys — mahsulotning haqiqiy konsoli.

Saqlash: uch qatlam va muddat profillari

Hodisa yoshiga, qatlam hajmiga yoki band joyga qarab qatlamlar orasida ko’chadi. Muddatlar har manba sinfi uchun alohida beriladi; insidentga kirgan hodisalar uchun alohida siyosat ishlaydi.

Tipik saqlash profillari
ProfilHotWarmCold-archive
Qisqa · 30 kun7 kun23 kun—
Bazaviy · 90 kun14 kun76 kunsiyosat bo’yicha
Kengaytirilgan · 180 kun30 kun150 kun365 kungacha
Yillik · 365 kun30 kun180 kun185 kun
Uzoq · 1825 kun30 kun180 kun1615 kun

Profillar konfiguratsiya namunasi sifatida keltirilgan. Matnli jurnallarda tipik siqish koeffitsienti 6–12×.

Qayerda ishlaydi

To’rt variantda funksionallik bir xil — faqat obrazlarni yetkazish usuli va masshtablash mexanizmi farq qiladi.

Joylashtirish variantlari
VariantYetkazishMasshtablash
Jismoniy muhitRPM / DEB paketlari, ISO obrazTugun va disk javonlarini qo’shish
VirtualizatsiyaOVA / QCOW2 / VHDX obrazlariVM resurslarini o’zgartirish, klonlash
Xususiy va ommaviy bulutVM obrazlari, IaC shablonlariMasshtablash guruhlari, obyekt xotirasi
Konteyner va gibridOCI obrazlari, Helm-chartlarReplikalar sonini o’zgartirish, StatefulSet

Bir necha maydonchali infratuzilma uchun “markaziy tugun — uzoq maydonchalar” sxemasi: maydonchada Helix Collector hodisalarni mahalliy qabul qiladi, 1–72 soat buferlaydi va TLS 1.2/1.3 orqali markazga uzatadi.

Narxni o’zingiz hisoblang

Narx qurilmalar soni, tanlangan modullar va litsenziya muddatidan kelib chiqadi. Har bir modulni alohida (masalan, faqat DLP yoki faqat SIEM) yoki birgalikda olish mumkin; XDR tanlansa, EDR uning tarkibida bo’ladi. 200 tagacha qurilma narxi shu yerda ko’rinadi; kattaroq infratuzilma uchun savdo menejeri individual taklif tayyorlaydi.

1. Qurilmalar soni
50 qurilma

Minimal buyurtma: SIEM bilan 20 ta qurilma, boshqa modullar uchun 10 ta qurilma. SIEM uchun hajm chegirmasi qo’llanmaydi.

2. Modullar
3. Litsenziya muddati
Savollar

Ko’p beriladigan savollar

Yo’q. EDR bitta mashinada nima bo’lganini chuqur ko’rsatadi, lekin faqat o’sha mashinani ko’radi. SIEM butun konturni ko’radi, lekin unga manbalar yuborgan narsanigina biladi. Hujum odatda ikkalasida ham iz qoldiradi: endpointda — jarayon, konturda — autentifikatsiya va ulanish. Shuning uchun ular bitta konsolda yonma-yon turadi.

Antivirus asosan allaqachon zararli deb tanilgan faylning imzosini qidiradi. HEDE ning ishga tushishdan oldingi skaneri esa fayl tuzilishini o’qiydi: import jadvali qanday chaqiruvlar birikmasini so’rayotgani, seksiya entropiyasi, imzoning haqiqiyligi va YARA to’plami — va bergan har bir bali uchun dalil qoldiradi. Shu sababli u hech kim ko’rmagan namunani ham baholay oladi va nega aynan shunday baholaganini ko’rsata oladi.

Yo’q — va bu ataylab shunday. Endpoint moduli faylni mashinaning o’zida o’zi baholaydi; qolgan modullar esa sizda allaqachon bor vositalarning hodisalarini bir joyga yig’ib, o’zaro bog’laydi va insidentni shakllantiradi. Vositalar o’z ishini bajaraveradi, platforma ular orasidagi bo’shliqni yopadi.

Bazaviy yetkazmada 600+ manba turi uchun tayyor razbor qoidalari bor. Ro’yxatda yo’q manba uchun dekoder konfiguratsiya bilan yoziladi — mahsulot kodi o’zgartirilmaydi va komponentlar qayta yig’ilmaydi.

Yo’q. Agent konechnaya tochkada kerak bo’lganda ishlatiladi; tarmoq uskunasi, himoya vositalari va bulut xizmatlari agentsiz — Syslog, REST API, WMI, SNMP yoki provayder API orqali yig’iladi.

Manba yozuvi o’zgartirilmasdan saqlanadi, har yozuv uchun nazorat summasi hisoblanadi va bloklar hash-zanjiriga kiritiladi. Buzilish yoki o’chirish rejali fon tekshiruvida aniqlanadi; davr bo’yicha yaxlitlik hisoboti tayyorlanadi.

Bu oqim hajmi va saqlash muddatiga bog’liq. Matnli jurnallarda tipik siqish koeffitsienti 6–12×, saqlash esa uch qatlamga bo’lingan — eng qimmat NVMe faqat hot qatlam uchun kerak. Aniq hisob-kitob oqimingiz o’lchangandan keyin beriladi.

Har bir qurilma uchun yillik litsenziya. Modullar mustaqil: EPP, EDR, XDR, DLP va SIEM’ni alohida yoki istalgan birikmada olish mumkin. XDR tanlansa, EDR alohida hisoblanmaydi, chunki u XDR tarkibida. Qurilmalar ko’paygani sari hajm chegirmasi, 2 va 3 yillik litsenziyaga muddat chegirmasi qo’llanadi; pog’onalar hisoblagichda ko’rsatilgan. Narxlar QQSsiz, QQS alohida qatorda.

Hisoblagich 200 tagacha qurilma narxini ko’rsatadi. Kattaroq infratuzilma uchun savdo menejeri hajm, joriy etish rejasi va xizmat shartlari asosida individual taklif tayyorlaydi. Hisoblagichdan yuborilgan so’rov tanlagan konfiguratsiyangiz bilan birga yetib boradi.

Oqimingizni o’lchab, konfiguratsiyani hisoblaymiz

Qaysi manbalar, qanday hajm va qancha muddat kerakligini aniqlaymiz — shundan keyin komponentlar va saqlash hajmi bo’yicha aniq taklif beramiz.

Boshlaymiz
Konsultatsiya so’rash